

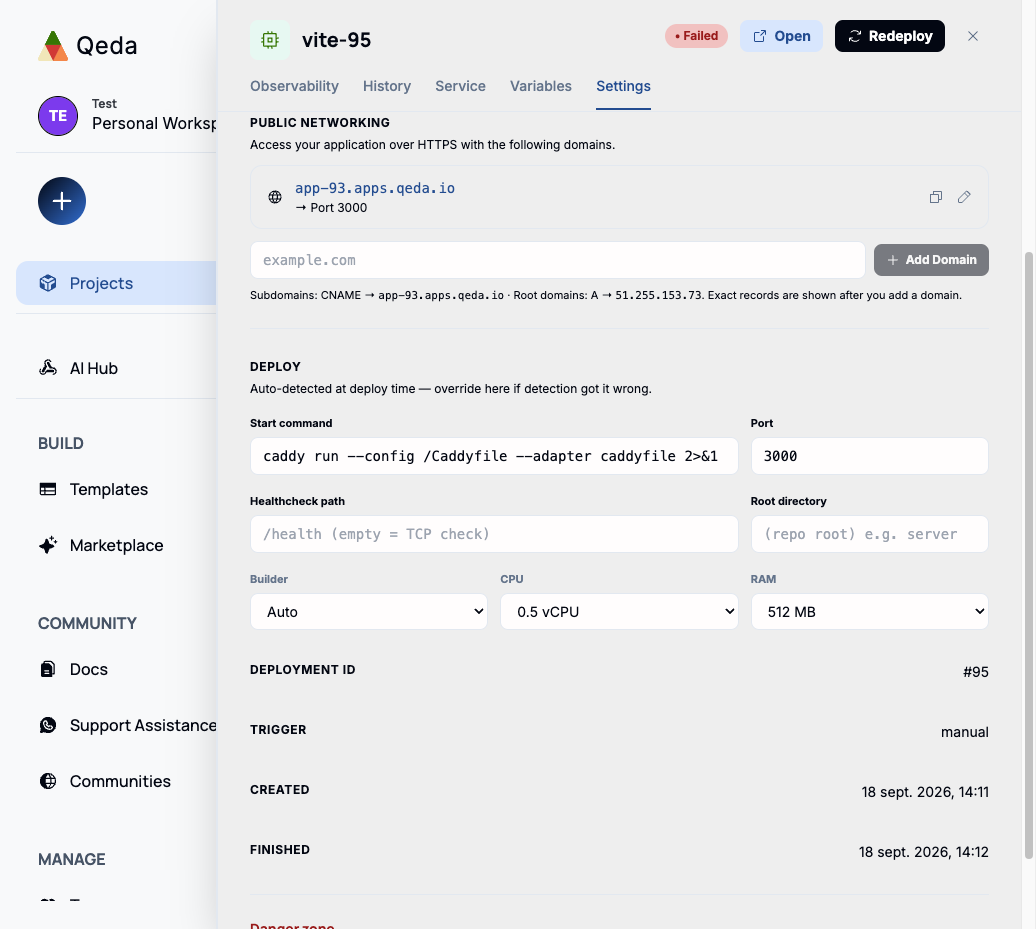
Le réseau se trouve dans l'onglet Settings d'un service, sous Public Networking. C'est le même endroit que vous utilisiez le domaine fourni par Qeda ou que vous apportiez le vôtre — HTTPS est géré automatiquement dans les deux cas, pas d'étape de certificat séparée.
Le domaine par défaut
Chaque service est joignable dès qu'il est déployé, sur un sous-domaine généré — app-<project id>.apps.qeda.io, routé vers le port sur lequel le service écoute. L'icône crayon à côté vous permet de renommer le slug du sous-domaine lui-même ; l'icône copier sert à coller l'URL ailleurs.
Ajouter un domaine personnalisé
Saisissez votre domaine dans le champ et cliquez sur « Add Domain ». Qeda affiche immédiatement l'enregistrement DNS exact à créer chez votre registrar — un CNAME pour un sous-domaine (ex. app.votreentreprise.com), ou un enregistrement A pour un domaine racine/apex (ex. votreentreprise.com), puisque les enregistrements CNAME ne sont pas autorisés à la racine d'un domaine selon la spec DNS.
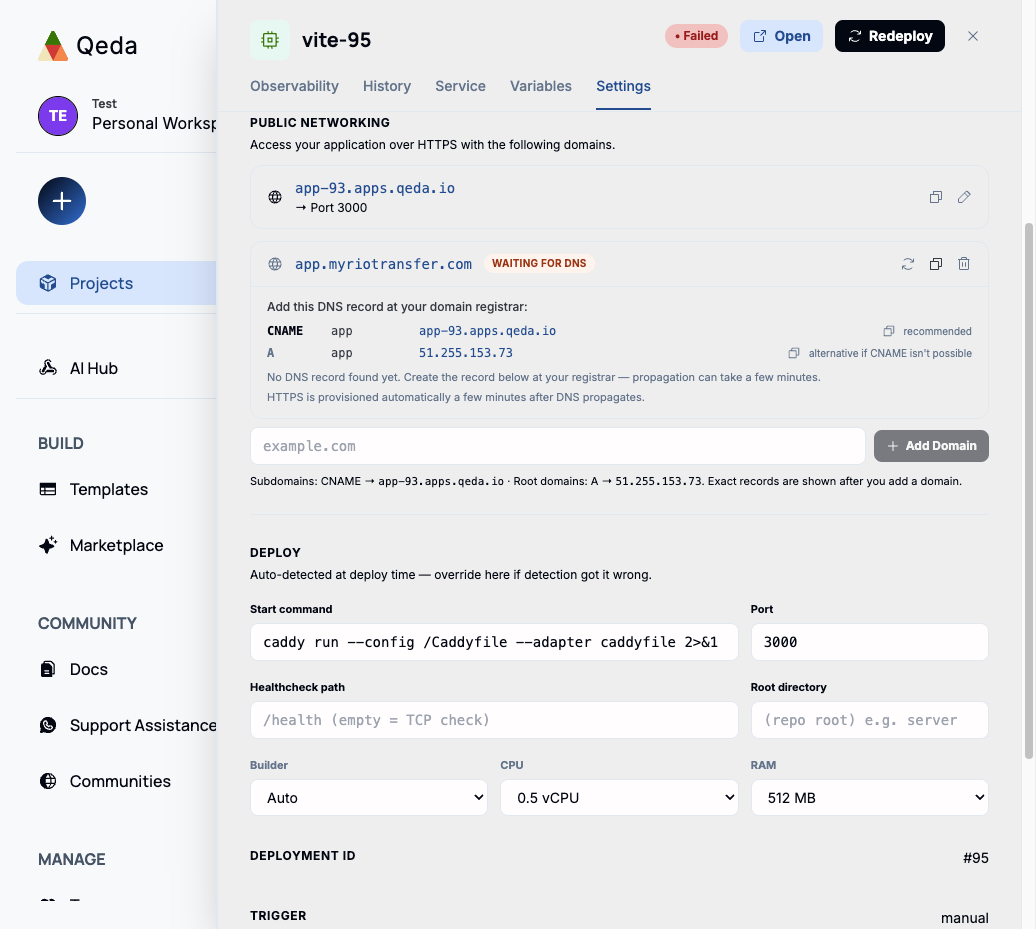
Remarque. La propagation peut prendre de quelques minutes à quelques heures selon votre registrar et le TTL DNS existant. L'icône de rafraîchissement sur le domaine le revérifie à la demande au lieu d'attendre le prochain sondage automatique.
HTTPS automatique
Une fois l'enregistrement DNS résolu, le statut du domaine passe de « Waiting for DNS » à vérifié, et un certificat TLS est provisionné automatiquement quelques minutes plus tard — rien à demander, téléverser ou renouveler à la main. Supprimer un domaine (l'icône corbeille sur sa ligne) ne fait que le délier de ce service ; cela ne touche pas l'enregistrement DNS lui-même, qui reste où vous l'avez créé chez votre registrar.