

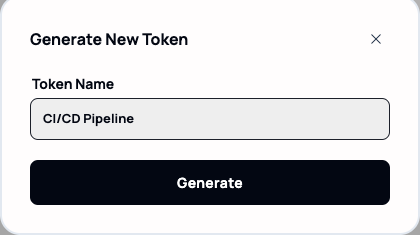
Settings → Developer Access est pour les tokens qui s'authentifient auprès de l'API de la plateforme Qeda — gérer projets et déploiements de façon programmatique. C'est un token différent des API Keys de l'AI Hub (couvertes dans Sécuriser votre application), qui n'appellent que l'API AI ; les deux ne sont pas interchangeables.
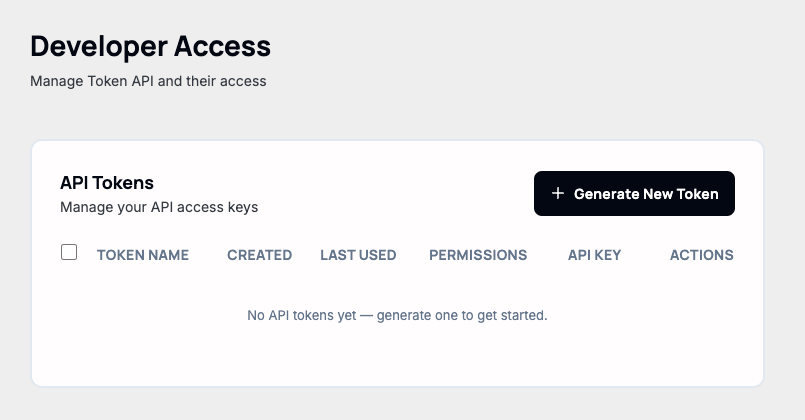
Générer un token
La génération ne demande qu'un nom. Un nouveau token commence avec un accès Read-only — Write doit être activé après coup, pas choisi à la création.
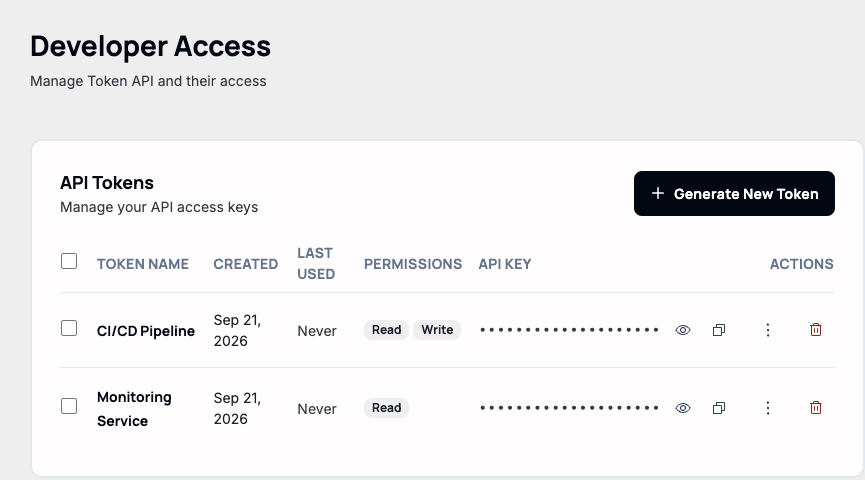
Scoper avec Read/Write
« Manage Rights », depuis le menu kebab d'un token, est le seul moyen d'ajouter l'accès Write après coup — deux cases à cocher, rien de plus granulaire pour l'instant (pas encore de scope par projet ou par endpoint).
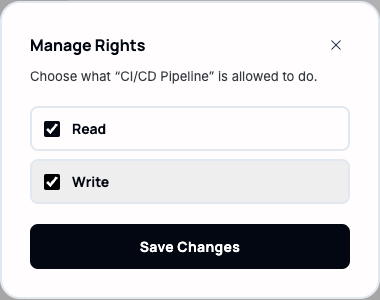
Remarque. Il n'y a pas encore d'API de plateforme contre laquelle ces tokens peuvent s'authentifier — en générer un produit une clé qui a l'air réelle mais sans backend derrière. Le modèle de scope ici (Read vs. Write, révocable à tout moment) est ce qui s'appliquera une fois cette API lancée, donc traitez un token Write comme vous traiteriez un mot de passe le jour où ce sera le cas : limitez son scope, et révoquez-le (icône corbeille) dès qu'il n'est plus utilisé.